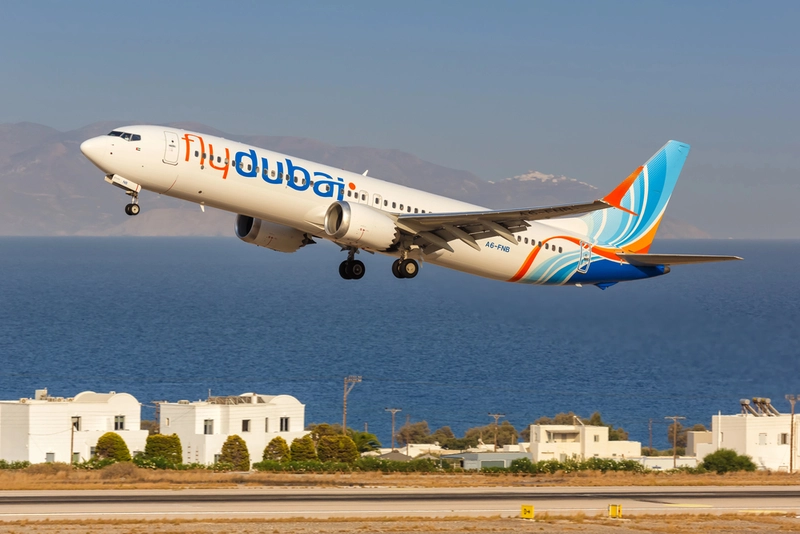
10月3日,官方说法发生了变化。 阿联酋总检察长表示,对迪拜航空FZ1073航班的调查显示,副驾驶曾企图实施恐怖袭击,在驾驶舱内用应急斧袭击机长,并试图夺取飞机控制权。目前,针对事件的全部经过、动机及任何关联的调查仍在进行中。
作者:阿卜杜拉·赛义德·阿尔赫布西(Abdulla Saeed Alhebsi),专攻安全、文化遗产、风险管理及控制室运营领域的作家兼研究员
最后一句至关重要。它为我们提供了足够的经核实信息,以便提出更深入的安全问题,但绝不能以此为借口,凭空捏造调查人员尚未证实的个人经历、意识形态或组织网络。官方声明可从阿联酋通讯社(WAM)获取。
令我印象深刻的不仅是武器或地点,更是这样一个令人不安的事实:调查人员确认的这名嫌疑人并未试图强行闯入受保护的门内。他当时早已身处受信任的一侧。 多年来,安保系统在决定谁可以进入敏感区域方面已变得极其高效。接下来的挑战更为艰巨:当风险在合法准入已获批准后发生变化时,我们该如何应对?
匈牙利的制造业、物流和运输网络依赖于技术熟练的人才,这些人需要深度访问复杂的系统。阿联酋在航空、港口和能源领域也面临着同样的现实。因此,FZ1073事件提醒我们:最棘手的安全问题,往往始于背景审查通过且专业人员已合法进入系统之后。
在工业环境中,通行证或管理员账户往往被视为一种二元事实:有效或无效。但风险很少如此简单明了。高后果的操作可能需要额外的人工核查,异常行为可能触发临时审查,而同事们则可通过受保护的渠道对不符合任务要求的情况提出质疑。
我不认为答案是永久性的怀疑。如果将每一位受信任的专业人员都视为潜在的违规者,航空、能源、采矿、银行业和政府部门将无法正常运转。 信任在运营中必不可少。但信任与授权并非同一回事。一个人可能依然值得信任,但其特定行为却需要二次核查;凭证可能依然有效,但特定情况却需要实施临时限制;同事可能提出担忧,而无需进行指责。成熟的安全体系会为这些区别留出空间。
若您错过了:迪拜航空(Flydubai)恢复布达佩斯航线,航线网络已扩展至125个以上目的地!
故事的另一半同样值得关注。 阿联酋民航总局对机长、机组人员和乘客表示了赞扬,正是他们的迅速干预帮助控制了局势。这绝非可有可无的注脚。它表明,韧性之所以最终比预防更为重要,原因正在于此。即使系统未能及早发现威胁,只要人们理解各自的角色、对异常行为提出质疑,并在权威陷入瘫痪之前采取行动,仍能防止灾难的发生。
持续的信任审查绝不应成为实施“标签化”的借口。国籍、宗教或个人信仰不能替代证据。 一个站得住脚的体系应聚焦于与职责相关的行为、异常的行使职权企图、后果严重的行动以及明确的上报渠道。该体系还应保护被审查者:临时核查并非定论,提出疑虑也不等同于证明有罪。
这里蕴含的设计原则,其适用范围远超航空领域。 行动的后果越严重,我们就越不应容忍不可逆转的单人决策权。这可能意味着需要第二人核查、分段式授权、预先演练过的控制权移交,或者让同事在无需先证明存在恶意的情况下,就能暂停异常行动。这些措施并不夸张,而这恰恰是它们能行之有效的原因。
匈牙利和阿联酋完全有理由维护职业信任。维护信任的途径并非使其永久化,而是让权限与所采取的行动相称。