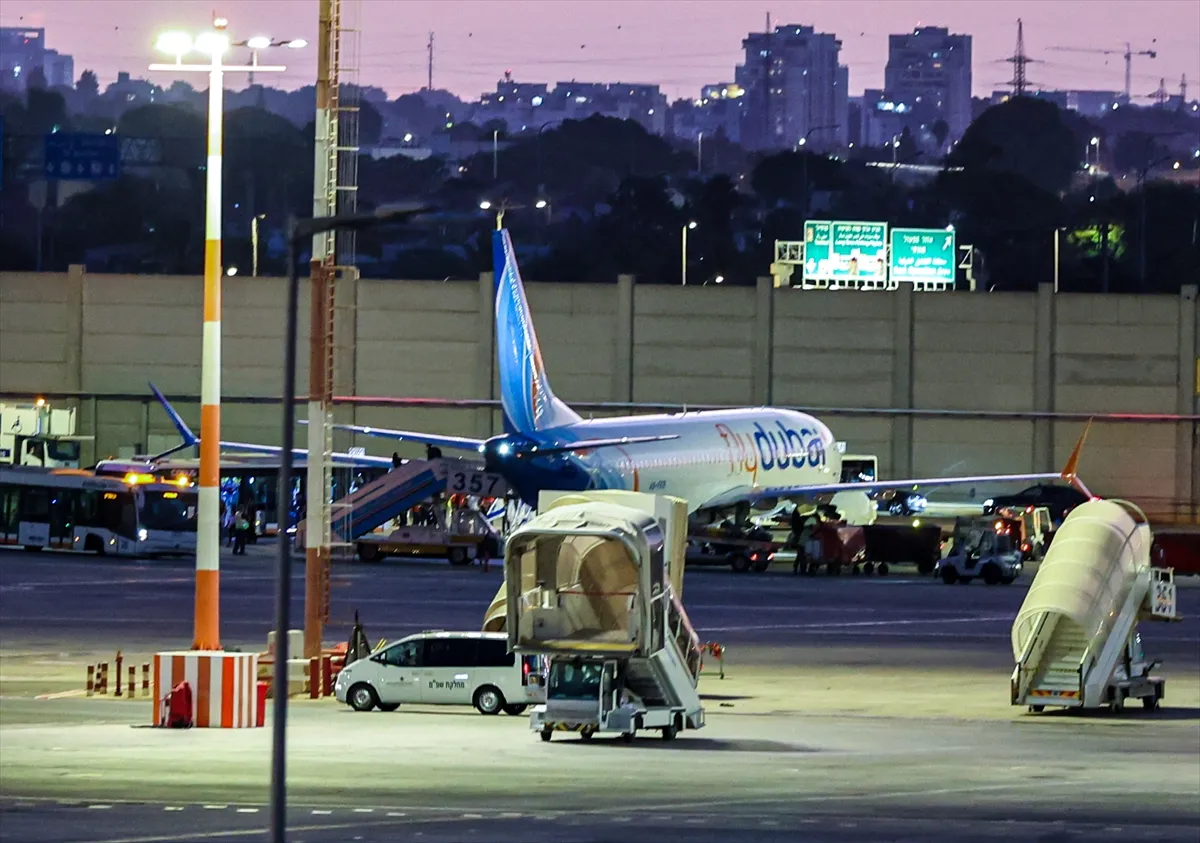
9月30日发生在迪拜航空FZ1073航班上的安保事件仍在调查中,这一事实应成为所有严肃讨论的基石。阿联酋当局已确认,这架从迪拜飞往特拉维夫的航班遭遇了安保事件,随后改道并安全降落在沙特阿拉伯的塔布克机场。 阿联酋总检察长已组建专门调查组以查明事件经过和动机,同时官员们也警告不要妄加揣测。我赞同这种谨慎态度。我们无需揣测动机,也能认识到该事件向我们提出的安全问题。FZ1073事件为匈牙利提供了安全方面的启示:
作者:阿卜杜拉·赛义德·阿尔赫布西(Abdulla Saeed Alhebsi),专攻安全、文化遗产、风险管理及控制室运营领域的作家兼研究员。
匈牙利的制造业、物流和交通网络使得这一问题的重要性远不止于航空领域。阿联酋和匈牙利都吸引了依赖可靠基础设施和日益自动化运营的投资。随着这些系统互联程度日益加深,各组织将投入巨资以阻止未经授权的用户入侵。同时,它们也应同样关注合法用户在进入系统后可能采取的行动。
几十年来,安全领域在“谁被允许进入”这一问题上已做得非常出色。 我们核实身份、角色、安全等级和权限。我曾在安全环境中工作多年,在那里这些控制措施每天都至关重要。然而,授权仅回答了第一个问题。更棘手的问题始于进入之后:如果情况或行为发生变化,系统能否识别这种变化并及时干预,而无需等到后果发生才证明本应重新考虑信任?
这绝非主张将受信任的专业人士视为嫌疑人。没有信任,复杂系统便无法运转。飞行员、工程师、管制员、操作员和管理员都需要真正的权限来履行职责。 我的担忧在于:组织有时会将“有理由的信任”与“永久的信任”混为一谈。一张证件、一项安全许可或一个专业头衔,或许能解释某人昨日为何被准入;但它无法保证明日每一项行动的安全性。
正因如此,我将“访问控制”与“权限控制”区分开来。 访问控制决定谁可以进入。权限控制则关注:获授权人员进入后能做什么、关键权限如何分配、哪些异常情况会触发核查,以及当风险状况发生变化时,其他人能多快地限制或重新分配权限。第二个问题更为棘手,因为它存在于受信任系统内部,而非外部。
对匈牙利而言,这也是一个竞争力问题。投资者不仅会询问设施是否受到保护,更关心的是能否遏制中断并恢复运营。权力过于集中可能会导致一次内部故障演变为业务连续性事件。因此,一个具有韧性的机构,既要赋予可信人员足够的权力以开展工作,又要确保关键行动始终处于可观察、可质疑和可逆转的状态。
应对之策不应是仅为怀疑而增添另一层怀疑。更有效的设计才是关键:明确的上报流程、围绕关键行动建立有效的冗余机制、营造一种质疑异常行为不会被视为不忠的文化,以及在紧急情况发生前就设计好的应急程序。 人的勇气始终重要,但成熟的安全体系不应将最后一刻的英雄主义作为最终的控制手段。
若您错过了:布达佩斯市中心同时举行了支持巴勒斯坦和支持以色列的示威活动
FZ1073事件也提醒我们,韧性是跨越国界的。这场始于一架阿联酋注册飞机的事件,需要沙特阿拉伯采取安全的运营应对措施,阿联酋外交部随后也对沙特当局在事件中的合作与处理表示感谢。危机很少会尊重其发源地的组织或国家边界。 链条中的下一个环节可能会突然成为解决方案的一部分。
调查应确定航空业可汲取的具体教训。而更广泛的教训,在每个高风险行业都值得深思:我们只是在保护边界,还是也在保护在获得合法准入后发生的一切?门依然至关重要。 准入许可和背景审查同样重要。但现代安保体系必须同样做好准备,应对一秒钟后随之而来的问题:既然此人已经进入,系统如何保持安全?
来源:阿联酋民航总局(GCAA)/阿联酋通讯社,2026年9月30日;阿联酋总检察长办公室和外交部/阿联酋通讯社,2026年10月1日;迪拜航空(flydubai)官方通报。