 EN
 ZH
 DE

Cosa può insegnare all’Ungheria l’incidente aereo FZ1073 degli Emirati Arabi Uniti in materia di resilienza dei sistemi critici
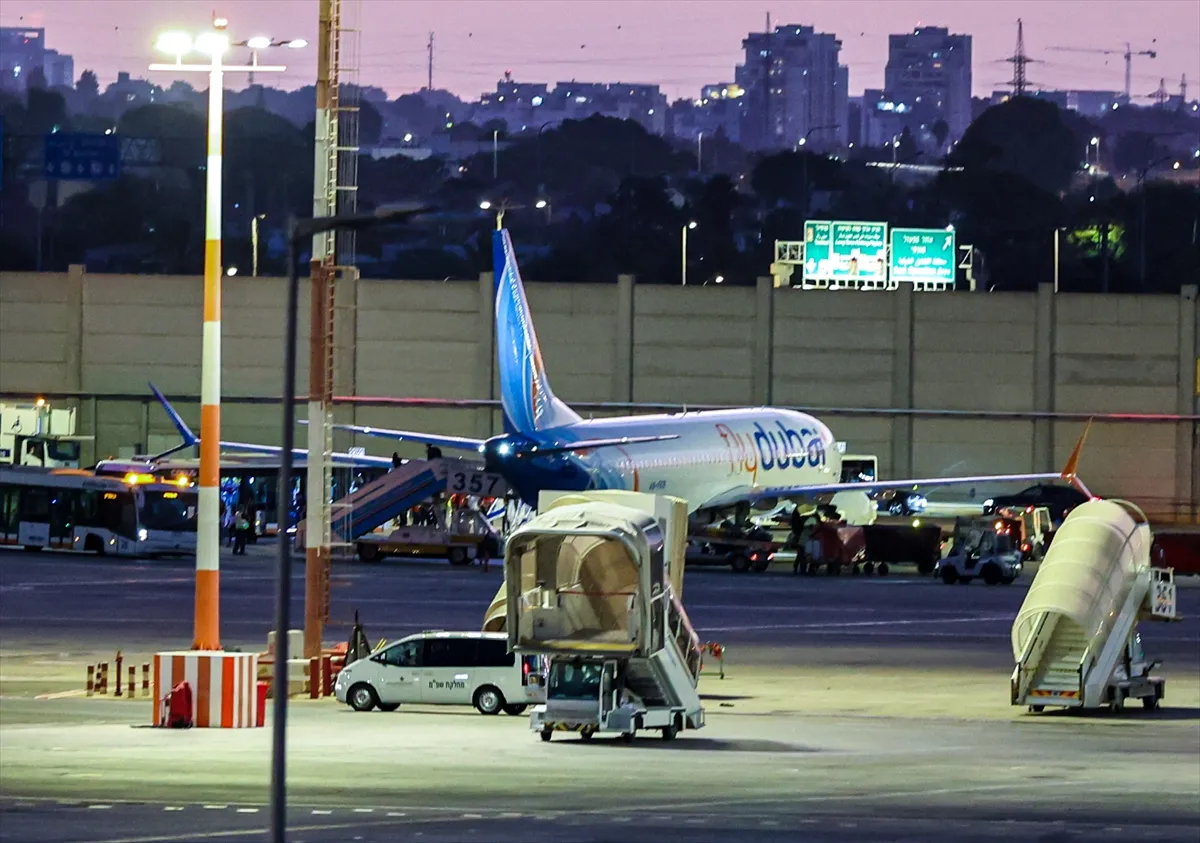
L’incidente di sicurezza a bordo del volo flydubai FZ1073 del 30 settembre è ancora oggetto di indagine, e tale circostanza dovrebbe improntare ogni discussione seria al riguardo. Le autorità degli Emirati Arabi Uniti hanno confermato che il volo da Dubai a Tel Aviv ha subito un incidente di sicurezza, è stato dirottato ed è atterrato in sicurezza all’aeroporto di Tabuk, in Arabia Saudita. Il Procuratore Generale degli Emirati Arabi Uniti ha costituito una squadra investigativa specializzata per accertare le circostanze e i moventi, mentre i funzionari hanno messo in guardia contro le speculazioni. Condivido tale cautela. Non è necessario ipotizzare il movente per riconoscere la questione di sicurezza che l’incidente ci ha posto di fronte. L’incidente del volo FZ1073 offre spunti di riflessione in materia di sicurezza per l’Ungheria:
Scritto da Abdulla Saeed Alhebsi, autore e ricercatore specializzato in sicurezza, patrimonio culturale, gestione dei rischi e operazioni di sala di controllo.
Le reti produttive, logistiche e di trasporto dell’Ungheria rendono questa questione rilevante ben oltre il settore dell’aviazione. Sia gli Emirati Arabi Uniti che l’Ungheria hanno attirato investimenti che dipendono da infrastrutture affidabili e da operazioni sempre più automatizzate. Man mano che tali sistemi diventano più interconnessi, le organizzazioni investiranno ingenti risorse per impedire l’accesso a utenti non autorizzati. Dovrebbero dedicare uguale attenzione a ciò che gli utenti legittimi possono fare una volta ottenuto l’accesso.
Da decenni, la sicurezza è diventata molto efficace nel verificare chi è autorizzato ad accedere. Verifichiamo l’identità, il ruolo, l’autorizzazione di sicurezza e i permessi. Ho trascorso anni in contesti di sicurezza in cui tali controlli sono fondamentali ogni giorno. Tuttavia, l’autorizzazione risponde solo alla prima domanda. La domanda più complessa sorge dopo l’accesso: se le circostanze o il comportamento cambiano, il sistema è in grado di riconoscere tale cambiamento e intervenire senza attendere che le conseguenze dimostrino che la fiducia avrebbe dovuto essere riconsiderata?
Questo non è un argomento a favore del trattamento dei professionisti di fiducia come sospetti. I sistemi complessi non possono funzionare senza fiducia. Piloti, ingegneri, controllori, operatori e amministratori necessitano di reale autorità per svolgere il proprio lavoro. La mia preoccupazione è diversa: le organizzazioni a volte confondono la fiducia giustificata con la fiducia permanente. Un badge, un’autorizzazione o un titolo professionale possono spiegare perché una persona è stata ammessa ieri; non possono garantire la sicurezza di ogni azione che compirà domani.
Ecco perché distinguo tra controllo degli accessi e controllo delle autorità. Il controllo degli accessi stabilisce chi può entrare. Il controllo delle autorità determina cosa può fare una persona autorizzata dopo l’ingresso, come vengono distribuite le competenze critiche, quali condizioni anomale attivano un intervento di verifica e con quale rapidità gli altri possano limitare o reindirizzare l’autorità qualora il quadro dei rischi dovesse mutare. Il secondo problema è più complesso poiché risiede all’interno del sistema di fiducia piuttosto che al di fuori di esso.
Per l’Ungheria, si tratta anche di una questione di competitività. Gli investitori non si limitano a chiedere se una struttura sia protetta; a loro interessa sapere se è possibile contenere eventuali interruzioni e ripristinare le operazioni. Un’autorità eccessivamente concentrata può trasformare un singolo guasto interno in un evento che compromette la continuità operativa. Un’istituzione resiliente conferisce quindi alle persone di fiducia il potere sufficiente per operare, garantendo al contempo che le azioni critiche rimangano visibili, contestabili e reversibili.
La risposta non dovrebbe consistere nell’aggiungere un ulteriore livello di sospetto fine a se stesso. È più utile una progettazione migliore: chiari percorsi di escalation, ridondanza significativa attorno alle azioni critiche, una cultura in cui mettere in discussione un’azione anomala non sia considerata un atto di slealtà e procedure di emergenza progettate prima che l’emergenza si verifichi. Il coraggio umano avrà sempre la sua importanza, ma un sistema di sicurezza maturo non dovrebbe fare dell’eroismo dell’ultimo minuto il proprio controllo finale.
Se ve lo siete perso: manifestazioni filopalestinesi e filoisraeliane tenutesi contemporaneamente nel centro di Budapest
L’FZ1073 ci ricorda inoltre che la resilienza supera i confini. Ciò che ha avuto inizio a bordo di un aeromobile immatricolato negli Emirati Arabi Uniti ha richiesto una risposta operativa sicura in Arabia Saudita, e il Ministero degli Affari Esteri degli Emirati Arabi Uniti ha successivamente espresso apprezzamento alle autorità saudite per la loro cooperazione e la gestione dell’incidente. Una crisi raramente rispetta i confini organizzativi o nazionali in cui ha origine. Il sistema successivo nella catena potrebbe improvvisamente diventare parte della soluzione.
L’indagine dovrebbe individuare gli insegnamenti specifici per il settore dell’aviazione. Vale già la pena porsi la domanda più ampia in ogni settore ad alto rischio: stiamo proteggendo solo il confine, oppure stiamo proteggendo anche ciò che accade dopo che è stato concesso un accesso legittimo? La porta continua ad avere la sua importanza. Così come l’autorizzazione e il controllo dei precedenti. Ma la sicurezza moderna deve essere altrettanto preparata ad affrontare la domanda che sorge un secondo dopo: ora che la persona è all’interno, in che modo il sistema rimane sicuro?
Fonti: GCAA degli Emirati Arabi Uniti / Emirates News Agency, 30 settembre 2026; Procuratore Generale degli Emirati Arabi Uniti e Ministero degli Affari Esteri / Emirates News Agency, 1° ottobre 2026; aggiornamento ufficiale di flydubai.