 EN

Eine vernetzte Energieanlage sollte niemals über mehr Befugnisse verfügen, als sie benötigt
Sprache ändern:
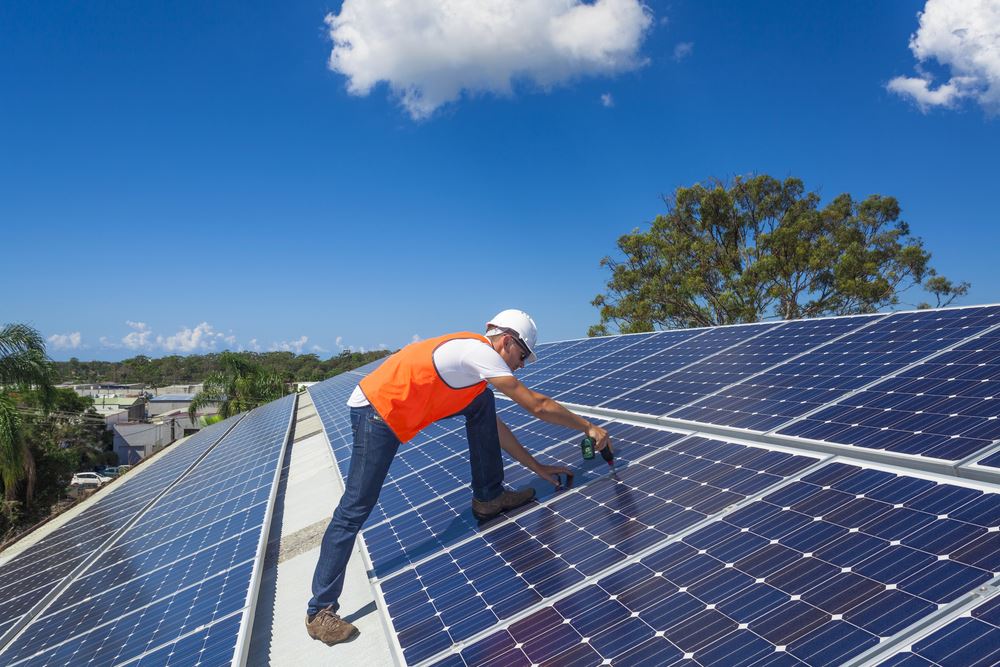
Eine Windkraftanlage auf einem abgelegenen Bergrücken sieht immer noch wie eine altmodische physische Infrastruktur aus. Ebenso ein Feld von Solarmodulen neben einer Autobahn. Doch zunehmend ist jede dieser Anlagen auch Teil eines digitalen Systems, das von einem anderen Ort aus erreicht, überwacht und manchmal sogar gesteuert werden kann. Diese stille Veränderung ist von Bedeutung, denn die Energiewende sorgt nicht nur für zusätzliche Erzeugungskapazitäten. Sie schafft auch neue Zugangsmöglichkeiten.
Verfasst von Abdulla Saeed Alhebsi (A.S. Alhebsi) – Autor und Forscher mit den Schwerpunkten Sicherheit, Kulturerbe, Risikomanagement und Leitstellbetrieb.
Niederländische Forscher, die mit dem Nationalen Cybersicherheitszentrum der Niederlande zusammenarbeiten, berichteten diese Woche, dass 8.547 Wind- und Solaranlagen in 35 europäischen Ländern unsachgemäß im Internet exponiert waren. Reuters berichtete, dass rund 181 Standorte offenbar Schnittstellen boten, über die eine operative Steuerung möglich war, darunter Maßnahmen wie das Ein- oder Ausschalten von Turbinen. Die unmittelbare Lehre liegt auf der Hand: Offengelegte Verwaltungsschnittstellen sollten nicht frei im Internet zugänglich sein. Die weiterreichende Lehre ist weniger erfreulich. Wir bauen kritische Infrastruktur schneller auf, als wir lernen können, alle Möglichkeiten zu erfassen, über die sie erreichbar ist.
Ich betrachte dies nicht als Argument gegen erneuerbare Energien oder gegen vernetzte Infrastruktur. Vernetzung ist einer der Gründe, warum moderne Energiesysteme effizient überwacht, gewartet und ausgeglichen werden können. Fernzugriff kann Ausfallzeiten reduzieren und es Fachleuten ermöglichen, Anlagen zu diagnostizieren, ohne jeden Standort persönlich aufsuchen zu müssen. Das Problem entsteht, wenn Bequemlichkeit und Zugriffsrechte durch dieselbe digitale Tür gelangen, ohne dass eine ausreichende Trennung zwischen ihnen besteht.
Ungarn ist Teil eines zunehmend vernetzten europäischen Energieumfelds, in dem inländische Anlagen, regionale Netze und digitale Dienste voneinander abhängig sind. Dadurch wird eine aus der Ferne zugängliche Anlage zur Nutzung erneuerbarer Energien zu mehr als nur einem lokalen IT-Problem.
An dieser Stelle halte ich die übliche Frage zur Cybersicherheit für zu eng gefasst. Wir fragen oft, ob ein Gerät sicher ist. Betreiber sollten sich jedoch auch drei einfachere betriebliche Fragen stellen: Wer kann darauf zugreifen? Welche Zugriffsrechte gewährt dieser Zugriff? Welche physischen Folgen können sich daraus ergeben? Ich bezeichne dies als „Reichweite-Berechtigung-Folge“-Test. Ein öffentliches Dashboard, ein Wartungsportal und eine Befehlsschnittstelle können zwar alle mit derselben Anlage verbunden sein, sollten jedoch niemals so behandelt werden, als bergen sie das gleiche Risiko.
Falls Sie es verpasst haben – Hackerangriff auf das ungarische Finanzministerium: Ist die Verbindung zu Russland lediglich eine Tarngeschichte?
Diese Unterscheidung gewinnt im Bereich der dezentralen Energieversorgung an Bedeutung. Ein traditionelles Kraftwerk konzentriert Anlagen, Personal und Sicherheitskontrollen an einem relativ begrenzten Ort. Bei Anlagen zur Nutzung erneuerbarer Energien verteilen sich die Anlagen auf Dächer, landwirtschaftliche Flächen, Industriestandorte und abgelegene Gebiete. Das ist eine Stärke für die Stromerzeugung, verteilt jedoch auch das Sicherheitsproblem. Die Dezentralisierung der Energieversorgung führt zu einer Dezentralisierung der Sicherheit. Jeder neue Wechselrichter, jede Turbinensteuerung, jedes Gateway, jedes Anbieterkonto und jeder Fernwartungsweg kann Teil des Betriebsperimeters werden.
Für Betreiber hat das Prinzip der geringsten Berechtigungen, umgesetzt in physische Maßnahmen, praktische Priorität. Ein Wartungskonto sollte genau die für die Wartung erforderlichen Berechtigungen besitzen – und zwar genau so lange, wie dies erforderlich ist, und nicht länger.
Hier besteht ein nützlicher Zusammenhang mit der Ankündigung der Vereinigten Arabischen Emirate vom 6. Oktober. Der Cybersicherheitsrat der Vereinigten Arabischen Emirate und SCC Middle East gaben bekannt, dass sie die Einrichtung eines Kompetenzzentrums für Cyberresilienz und vertrauenswürdige Technologien planen, in dem Regierung, Industrie und Fachleute reale Anwendungsfälle testen und untersuchen können, wie Technologien sicher und in großem Maßstab eingesetzt werden können. Was mich interessiert, ist nicht die Existenz eines weiteren Technologiezentrums. Es ist die Betonung darauf, zu belegen, wie sich Technologie in der Umgebung verhält, in der sie tatsächlich eingesetzt wird. Genau diese Vorgehensweise ist für kritische Infrastrukturen unerlässlich.
Eine Beschaffungscheckliste kann einer Organisation zwar mitteilen, dass ein Produkt Verschlüsselung, Authentifizierung oder Protokollierung unterstützt. Sie kann einem Betreiber jedoch nicht von sich aus sagen, was passiert, wenn um 2 Uhr morgens das Konto eines Auftragnehmers kompromittiert wird, ob ein Fernbefehl eine lokale Sicherheitsmaßnahme umgehen kann oder wie schnell eine Leitstelle eine Verbindung isolieren kann, ohne den Dienst, den sie zu schützen versucht, außer Betrieb zu setzen. Diese Fragen erfordern Übungen, Testumgebungen und die Zusammenarbeit von Mitarbeitern aus den Bereichen Betrieb, Technik und Cybersicherheit an einem Tisch.
Die praktische Umsetzung muss nicht mit einer teuren neuen Plattform beginnen. Anlagenbetreiber können damit beginnen, jede über das Internet erreichbare Betriebsschnittstelle zu identifizieren, unnötige öffentliche Zugänglichkeit zu beseitigen, die Überwachung von der Befehlsgewalt zu trennen, den Zugriff von Anbietern zu verschärfen und zu testen, ob Betreiber Fernzugriffsrechte schnell widerrufen können. Vor allem aber können sie den digitalen Zugriff den physischen Konsequenzen zuordnen. Eine Zugangsberechtigung, mit der lediglich Leistungsdaten ausgelesen werden können, ist nicht dasselbe wie eine Berechtigung, mit der Anlagen abgeschaltet werden können. Die Sicherheitsarchitektur sollte diesen Unterschied sichtbar machen.
Ich würde mich auch dem Drang widersetzen, jede Entdeckung in eine Geschichte über eine unvermeidliche Cyberkatastrophe zu verwandeln. Die Forscher haben Sicherheitslücken und potenzielle Kontrollwege aufgedeckt; das ist schon ernst genug, ohne es zu übertreiben. Eine gute Sicherheitskultur basiert auf Präzision. Wenn wir jede Schwachstelle überbewerten, hören die Betreiber irgendwann nicht mehr zu. Wenn wir die Erreichbarkeit unterschätzen, stellen wir zu spät fest, dass aus einer digitalen Annehmlichkeit eine operative Befugnis geworden ist.
Sowohl Ungarn als auch die Vereinigten Arabischen Emirate haben triftige Gründe, die Resilienz des Energiesektors als betriebliche Disziplin zu behandeln. Die wichtigste Frage lautet nicht, ob eine Anlage online ist, sondern was jemand tun kann, wenn sie online ist.
Die grüne Wende wird mehr Intelligenz an den Rand des Energiesystems verlagern. Das ist nichts, wovor man sich fürchten muss. Es ist etwas, worauf man sich einstellen muss. Die nächste Generation resilienter Infrastruktur wird nicht dadurch definiert, wie wenige Geräte verbunden sind, sondern dadurch, ob jede Verbindung einen Grund, eine Grenze und eine Konsequenz hat, die der Betreiber versteht.
Lesen Sie mehr zum Thema Energie:
Quellen: Reuters – Gefährdete europäische Wind- und Solaranlagen | Emirates News Agency – Kompetenzzentrum für Cyberresilienz der VAE