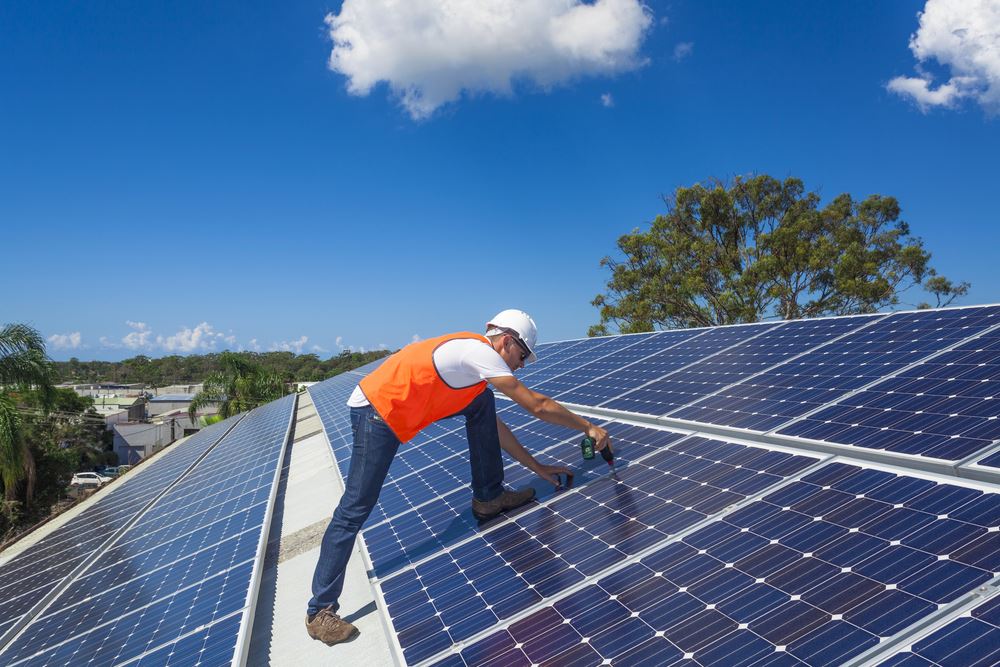
远处山脊上的一台风力涡轮机,看起来依然像是一种老式的实体基础设施。高速公路旁的太阳能电池板阵列也是如此。但越来越多的情况下,它们都已成为数字系统的一部分,可以从其他地方进行访问、监控,有时甚至可以被控制。这一悄然的变化意义重大,因为绿色转型不仅在增加发电能力,更在增加“入口”。
作者:阿卜杜拉·赛义德·阿尔赫布西(A.S. Alhebsi)——专注于安全、文化遗产、风险管理及控制室运营领域的作家兼研究员。
本周,与荷兰国家网络安全中心合作的荷兰研究人员报告称,欧洲35个国家的8,547套风能和太阳能系统被不当暴露在互联网上。路透社报道称,其中约181个站点似乎提供了可进行运行控制的接口,包括开启或关闭涡轮机等操作。 当下的教训显而易见:暴露在外的管理接口不应公然暴露在互联网上。而更深层次的教训则令人不安。我们建设关键基础设施的速度,已经超过了我们了解其所有可能被攻击途径的速度。
我并不认为这可以作为反对可再生能源或联网基础设施的论据。互联性正是现代能源系统能够得到高效监测、维护和平衡的原因之一。远程访问可以减少停机时间,并使专家无需亲赴每个站点即可对设备进行诊断。问题在于,当便利性与控制权通过同一扇数字大门时,二者之间却缺乏足够的隔离。
匈牙利身处一个日益互联互通的欧洲能源环境中,国内资产、区域电网和数字服务彼此依存。这使得可远程访问的可再生能源资产不再仅仅是一个本地IT问题。
正因如此,我认为通常的网络安全问题过于狭隘。我们常问设备是否安全,但运营商还应提出三个更简单的运营问题:谁能访问它?该访问权限赋予了什么权限? 这可能引发哪些物理后果?我将此视为“访问范围–权限–后果”测试。公共仪表盘、维护门户和命令界面可能都连接到同一资产,但绝不应将其视为具有同等风险。
若您错过了——匈牙利国家财政部黑客丑闻:与俄罗斯的关联仅仅是幌子吗?
在分布式能源领域,这种区分尤为重要。传统发电站将设备、人员和安全控制集中在一个相对封闭的场所内。而可再生能源系统则将资产分散在屋顶、农场、工业园区和偏远地区。这对发电而言是一大优势,但也分散了安全问题。能源的分散化带来了安全问题的分散化。 每一个新的逆变器、涡轮机控制器、网关、供应商账户和远程维护路径,都可能成为运营边界的一部分。
对于运营商而言,实际的优先事项是将“最小权限原则”转化为物理层面的措施。一个维护账户应仅拥有维护所必需的权限,且权限有效期仅限于维护所需的时间,绝不超出此范围。
这与阿联酋10月6日宣布的消息有着有益的关联。阿联酋网络安全委员会和SCC中东分部表示,他们计划建立一个“网络韧性与可信技术卓越中心”,供政府、行业和专家测试真实用例,并研究如何安全地大规模采用相关技术。 令我感兴趣的并非又一个技术中心的建立,而是其强调要验证技术在实际应用环境中的表现。这正是关键基础设施所必需的思维习惯。
采购清单可以告诉组织,某款产品支持加密、身份验证或日志记录。但仅凭清单本身,无法让操作员知道:凌晨2点承包商账户遭到入侵时会发生什么;远程命令能否绕过本地安全防护;控制室能在不中断所保护服务的情况下,以多快的速度隔离该连接。 要解答这些问题,需要通过演练、测试环境,并让运维、工程和网络安全部门的人员齐聚一堂共同商讨。
切实可行的应对措施不必从昂贵的新平台入手。资产所有者可以先从识别所有可从互联网访问的运营接口开始,消除不必要的公开暴露,将监控与命令权限分离,收紧供应商访问权限,并测试操作员能否快速撤销远程权限。 最重要的是,他们可以将数字访问权限与物理后果建立对应关系。仅能读取性能数据的凭证,与能够停止设备的凭证是不同的。安全架构应使这种区别清晰可见。
我还要反对那种将每项发现都渲染成不可避免的网络灾难的本能反应。研究人员发现了安全漏洞和潜在的控制路径;这本身已经足够严重,无需夸大其词。 良好的安全文化建立在精准性之上。如果我们对每个弱点都夸大其词,操作人员最终会停止倾听;如果我们低估了可访问性,就会为时已晚地发现,一种数字便利已演变为运营控制权。
匈牙利和阿联酋都有充分的理由将能源韧性视为一项运营纪律。最有价值的问题不在于资产是否在线,而在于在线状态会让他人能够做什么。
绿色转型将使能源系统的边缘端具备更多智能。这并非值得恐惧之事,而是需要通过设计来应对的挑战。下一代韧性基础设施的定义,不在于连接的设备数量有多少,而在于每条连接是否都有其理由、边界以及操作员能够理解的后果。
阅读更多关于能源的内容:
来源:路透社——欧洲风能和太阳能系统存在安全隐患|阿联酋通讯社——阿联酋网络韧性卓越中心