 EN
 ZH
 DE

Un impianto energetico connesso non dovrebbe mai disporre di più autorizzazioni di quelle necessarie
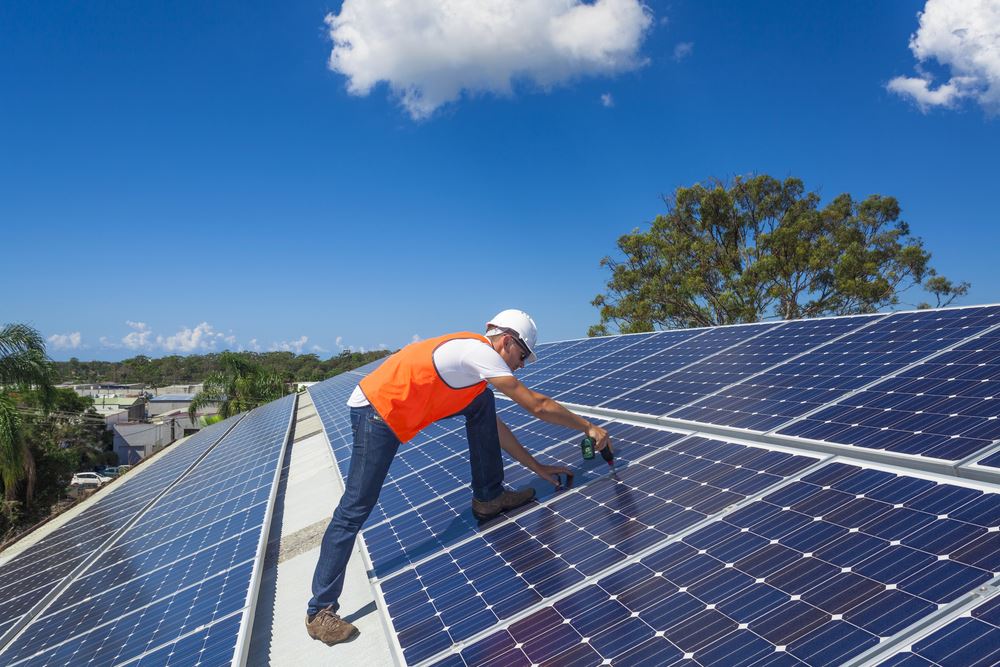
Una turbina eolica su un crinale lontano sembra ancora un’infrastruttura fisica di vecchio stampo. Lo stesso vale per un campo di pannelli solari accanto a un’autostrada. Tuttavia, sempre più spesso, ciascuna di esse fa parte di un sistema digitale che può essere raggiunto, monitorato e talvolta controllato da un’altra sede. Questo cambiamento silenzioso è importante perché la transizione verde non si limita ad aumentare la capacità di generazione. Sta aprendo nuove porte.
Scritto da Abdulla Saeed Alhebsi (A.S. Alhebsi) – Autore e ricercatore specializzato in sicurezza, patrimonio culturale, gestione dei rischi e operazioni nelle sale di controllo.
Ricercatori olandesi che collaborano con il Centro nazionale per la sicurezza informatica dei Paesi Bassi hanno riferito questa settimana che 8.547 impianti eolici e solari in 35 paesi europei erano esposti in modo improprio a Internet. Reuters ha riportato che circa 181 siti sembravano offrire interfacce in grado di consentire il controllo operativo, comprese azioni quali l’accensione o lo spegnimento delle turbine. La lezione immediata è ovvia: le interfacce amministrative esposte non dovrebbero essere accessibili apertamente su Internet. La lezione più ampia è meno rassicurante. Stiamo costruendo infrastrutture critiche più rapidamente di quanto impariamo a individuare tutti i modi in cui esse possono essere raggiunte.
Non considero questo un argomento contro le energie rinnovabili o contro le infrastrutture connesse. La connettività è uno dei motivi per cui i moderni sistemi energetici possono essere monitorati, mantenuti e bilanciati in modo efficiente. L’accesso remoto può ridurre i tempi di inattività e consentire agli specialisti di diagnosticare le apparecchiature senza doversi recare presso ogni singolo sito. Il problema sorge quando la comodità e l’autorità attraversano lo stesso varco digitale senza una separazione sufficiente tra di esse.
L’Ungheria si trova all’interno di un contesto energetico europeo sempre più interconnesso, in cui gli impianti nazionali, le reti regionali e i servizi digitali dipendono gli uni dagli altri. Ciò rende un impianto rinnovabile accessibile da remoto ben più di una semplice questione informatica locale.
È qui che, a mio avviso, la consueta domanda sulla sicurezza informatica risulta troppo limitata. Spesso ci chiediamo se un dispositivo sia sicuro. Gli operatori dovrebbero porsi anche tre domande operative più semplici: chi può accedervi? Quali autorizzazioni conferisce tale accesso? Quali conseguenze fisiche possono derivarne? Considero questo approccio come un test «Accessibilità – Autorità – Conseguenza». Una dashboard pubblica, un portale di manutenzione e un’interfaccia di comando possono essere tutti collegati allo stesso impianto, ma non dovrebbero mai essere trattati come se comportassero lo stesso rischio.
Se ve lo foste perso – Scandalo dell’hacking al Tesoro ungherese: il collegamento con la Russia è solo una copertura?
La distinzione assume particolare importanza nel settore dell’energia distribuita. Una centrale elettrica tradizionale concentra apparecchiature, personale e controlli di sicurezza in uno spazio relativamente circoscritto. I sistemi rinnovabili distribuiscono le risorse su tetti, aziende agricole, siti industriali e terreni remoti. Ciò rappresenta un punto di forza per la produzione, ma comporta anche una distribuzione del problema della sicurezza. Il decentramento energetico genera un decentramento della sicurezza. Ogni nuovo inverter, controller di turbina, gateway, account fornitore e percorso di manutenzione remota può diventare parte del perimetro operativo.
Per gli operatori, la priorità concreta è il principio del «privilegio minimo» tradotto in termini fisici. Un account di manutenzione dovrebbe disporre esattamente dell’autorità necessaria per la manutenzione, per il tempo strettamente necessario e non di più.
A questo proposito vi è un utile collegamento con quanto annunciato dagli Emirati Arabi Uniti il 6 ottobre. Il Consiglio per la sicurezza informatica degli Emirati Arabi Uniti e SCC Middle East hanno dichiarato di voler istituire un Centro di eccellenza per la resilienza informatica e le tecnologie affidabili, in cui governo, industria e specialisti possano testare casi d’uso reali ed esaminare come le tecnologie possano essere adottate in modo sicuro su larga scala. Ciò che mi interessa non è l’esistenza di un altro centro tecnologico, bensì l’enfasi posta sulla verifica del comportamento della tecnologia nell’ambiente in cui verrà effettivamente utilizzata. È proprio questa l’approccio di cui le infrastrutture critiche hanno bisogno.
Una checklist per gli appalti può indicare a un’organizzazione che un prodotto supporta la crittografia, l’autenticazione o la registrazione degli eventi. Di per sé, però, non può spiegare a un operatore cosa accada quando l’account di un appaltatore venga compromesso alle 2 del mattino, se un comando remoto possa aggirare una misura di sicurezza locale, o con quale rapidità una sala di controllo possa isolare una connessione senza interrompere il servizio che sta cercando di proteggere. Tali questioni richiedono esercitazioni, ambienti di prova e la presenza, attorno allo stesso tavolo, di personale proveniente dai settori operativo, ingegneristico e della sicurezza informatica.
La risposta concreta non deve necessariamente partire da una nuova e costosa piattaforma. I proprietari delle infrastrutture possono iniziare identificando ogni interfaccia operativa raggiungibile da Internet, eliminando l’esposizione pubblica non necessaria, separando il monitoraggio dall’autorità di comando, restringendo l’accesso dei fornitori e verificando se gli operatori siano in grado di revocare rapidamente i privilegi remoti. Soprattutto, possono mettere in relazione l’accesso digitale alle conseguenze fisiche. Una credenziale che consente solo la lettura dei dati prestazionali non è equiparabile a una credenziale in grado di arrestare le apparecchiature. L’architettura di sicurezza dovrebbe rendere visibile tale distinzione.
Mi opporrei inoltre all’istinto di trasformare ogni scoperta in una storia su un’inevitabile catastrofe informatica. I ricercatori hanno individuato vulnerabilità e potenziali percorsi di controllo; ciò è già di per sé sufficientemente grave senza bisogno di esagerazioni. Una buona cultura della sicurezza si fonda sulla precisione. Se esageriamo ogni punto debole, gli operatori finiranno per smettere di ascoltare. Se sottovalutiamo la raggiungibilità, scopriremo troppo tardi che una comodità digitale si era trasformata in autorità operativa.
Sia l’Ungheria che gli Emirati Arabi Uniti hanno validi motivi per considerare la resilienza energetica come una disciplina operativa. La domanda più utile non è se un asset sia online, ma cosa permetta a qualcuno di fare il fatto che sia online.
La transizione verde porterà una maggiore intelligenza ai margini del sistema energetico. Non è qualcosa da temere. È qualcosa per cui occorre progettare. La prossima generazione di infrastrutture resilienti non sarà definita dal numero esiguo di dispositivi connessi, ma dal fatto che ogni connessione abbia una ragione, un limite e una conseguenza che l’operatore comprenda.
Per saperne di più sull’energia:
Fonti: Reuters — Impianti eolici e solari europei esposti a rischi | Emirates News Agency — Centro di eccellenza per la resilienza informatica degli Emirati Arabi Uniti